

Как ясность промпта улучшает архитектуру и модель данных
Разбираем, как ясный промпт превращается в точные требования и улучшает архитектуру, модели данных и поддерживаемость. Чек‑листы и примеры.
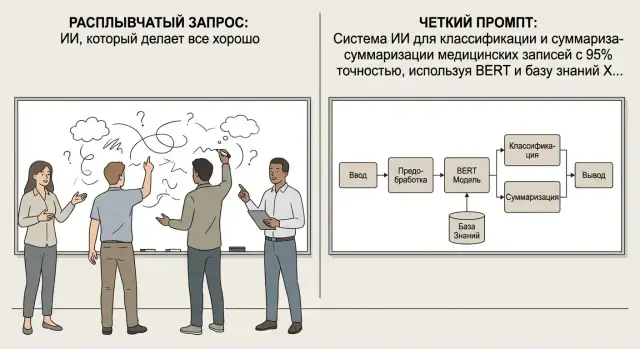
Почему ясность промпта — это про качество системы
Ясность промпта — это не «красиво сформулировать запрос», а зафиксировать что именно должно получиться и по каким правилам. Для проектирования ПО это напрямую влияет на качество архитектуры, модели данных и поддерживаемость: чем меньше домыслов, тем меньше случайных решений, которые потом трудно откатить.
Важно и то, что сегодня промпт часто становится входом не только для обсуждений в команде, но и для инструментов, которые помогают быстро собирать прототипы и даже целые приложения. В таких сценариях ясность запроса работает как «предохранитель»: она снижает риск, что система начнёт развиваться в неверном направлении из‑за неявных допущений.
Что значит «ясный промпт»
Хорошо прояснённый запрос обычно содержит четыре опоры:
- Цель: какую бизнес‑задачу решаем и какой результат считается успешным.
- Контекст: кто пользователи, какие процессы уже есть, какие данные доступны.
- Ограничения: сроки, бюджет, стек, требования по безопасности/хранению данных, регуляторика.
- Критерии качества: скорость, точность, отказоустойчивость, удобство сопровождения, метрики.
В терминах команды это и есть первичная спецификация — мини‑ТЗ, из которого дальше вырастают требования к системе.
Почему промпт становится первичной спецификацией
ИИ‑инструменты и люди читают промпт одинаково прагматично: как список ожиданий. Если ожидания не названы, их придётся придумать. Тогда решение начинает отражать не потребности бизнеса, а случайный набор допущений автора, аналитика или модели.
Эта проблема особенно заметна, когда вы используете «быстрые» подходы к разработке: например, собираете веб‑, серверные или мобильные приложения через диалог с платформой. В таких случаях промпт фактически становится первым документом проекта — и лучше, если он будет ближе к мини‑ТЗ, чем к общей идее.
Как неоднозначность превращается в архитектурные допущения
Фразы вроде «сделайте быстро», «должно быть удобно», «нужна интеграция» неизбежно порождают скрытые вопросы: сколько пользователей одновременно, какие роли, какие источники данных, какая цена ошибки? Ответы по умолчанию превращаются в архитектурные решения: выбор хранилища, границы контекстов, формат событий, контракты API. Позже это проявляется техдолгом и конфликтами ожиданий.
Какие артефакты можно получать из хорошего промпта
Когда промпт ясен, из него можно почти автоматически получить:
- черновик ТЗ с допущениями и открытыми вопросами;
- user stories и критерии приёмки;
- список сущностей для черновой модели данных;
- набросок компонентов и интеграций (диаграммы уровней/контекстов).
Это ускоряет проектирование ПО и снижает цену ошибок требований ещё до начала разработки.
Практически это удобно закреплять в процессе: например, в TakProsto.AI можно начинать с «планирования» (planning mode), чтобы сначала стабилизировать требования, границы и артефакты, а уже потом переходить к сборке приложения. Это снижает вероятность, что прототип быстро «уедет» в архитектуру, которую сложно поддерживать.
Структура хорошего промпта как мини‑ТЗ
Хороший промпт для проектирования системы работает как короткое техническое задание: он фиксирует смысл задачи так, чтобы команда (или ИИ) не додумывала за вас. Главное — описывать не «как сделать», а «что нужно получить» и в каких условиях это должно работать.
1) Цель, результат, условия, ограничения
Начните с четырёх опорных вопросов.
- Цель (зачем): какую бизнес‑проблему решаем и для кого.
- Результат (что): какой артефакт/поведение считается успешным (например: «API отдаёт список заказов с фильтрами»).
- Условия (где/когда): контекст использования, каналы, часовые пояса, пики нагрузки, офлайн/онлайн.
- Ограничения (чем нельзя): запреты и рамки: «нельзя хранить персональные данные дольше 30 дней», «нельзя менять схему существующей БД», «нельзя использовать внешние SaaS».
Такой блок сразу сужает пространство решений: становится понятно, что важнее — скорость вывода фичи, соответствие регуляторике или минимальные изменения в текущей платформе.
2) Входы/выходы: данные, форматы, частота, объёмы
Дальше зафиксируйте «математику данных»:
- какие входные данные приходят (источники, форматы: JSON/CSV, обязательные поля, качество/полнота);
- какие выходы должны получиться (структура ответа, сортировки/фильтры, ошибки);
- частота и объёмы (запросов в минуту, размер типичной сущности, ожидаемый рост);
- требования к идемпотентности и повторной обработке.
Это напрямую влияет на модель данных: ключи, связи, индексы, версии схем, хранение истории.
3) Нефункциональные требования
Даже одним абзацем: целевые задержки, доступность, восстановление, аудит, безопасность (роли, журналирование, шифрование), требования к логам и мониторингу.
4) Границы ответственности
Чётко разделите, что делает система, а что остаётся за человеком или внешним сервисом: кто валидирует данные, кто подтверждает операции, где «истина» (источник мастер‑данных), кто владеет справочниками.
Если все четыре блока есть в промпте, он превращается в мини‑ТЗ, которое стабилизирует архитектурные решения и снижает количество переделок.
Типовые симптомы неясного запроса и их цена
Неясный запрос редко выглядит «плохим» с первого взгляда — чаще он кажется просто коротким или «гибким». Проблема в том, что такая гибкость почти всегда превращается в неопределённость, а дальше — в архитектурные компромиссы, которые дорого исправлять.
1) Смешение нескольких задач в одну
Когда в одном запросе одновременно «сделать регистрацию», «добавить роли», «настроить оплату» и «отчёты для бухгалтерии», команда неизбежно строит модуль‑«комбайн». В нём смешиваются разные причины изменений, растёт связность, а границы контекстов размываются.
Цена:
- сложнее выделять компоненты и владение ими;
- больше регрессий при любом изменении;
- миграции и рефакторинг становятся проектом, а не задачей.
2) Неявные предположения про пользователей и процессы
Фразы вроде «пользователь оформляет заказ» без уточнений скрывают десятки решений: кто именно пользователь (гость, сотрудник, партнёр), может ли он действовать от имени компании, что считается «оформлением» и когда оно завершено.
Цена:
- неверная модель ролей и прав;
- лишние сущности в модели данных (или наоборот — отсутствие ключевых);
- «костыли» в бизнес‑логике, чтобы покрыть реальные сценарии.
3) Разные трактовки терминов
Если не закрепить словарь, один участник под «клиентом» понимает компанию, другой — контактное лицо, третий — аккаунт в системе. Аналогично с «заказом», «сделкой», «подпиской».
Цена:
- дублирование сущностей и полей;
- запутанные связи (например, заказ привязан и к аккаунту, и к клиенту, и к пользователю — «на всякий случай»);
- сложные интеграции: разные сервисы начинают «говорить» разными терминами.
4) Отсутствие критериев приёмки
Если не определено, как понять «готово», решения становятся спорными: бесконечные правки, плавающий объём, конфликты между ожиданиями бизнеса и тем, что реализовано.
Цена:
- растущие сроки из‑за итераций без чёткой цели;
- ухудшение поддерживаемости: изменения вносятся точечно, без общей логики;
- увеличение техдолга, который потом оплачивается каждым релизом.
От промпта к архитектурным решениям: логическая цепочка
Ясный промпт для проектирования — это не «вежливо сформулированная просьба», а зафиксированная логика: что именно должно быть построено, для кого и при каких ограничениях. Когда эта логика выражена явно, архитектурные решения перестают быть угадыванием и превращаются в последовательный выбор.
Шаг 1. Домен → сущности → границы
Начинайте не с технологий, а с предметной области: какие доменные сущности существуют (Клиент, Заказ, Платёж, Доставка), какие у них жизненные циклы и кто «владеет правдой» по каждой сущности.
Если промпт прямо спрашивает: «Какие сущности ключевые и где проходят границы ответственности?», модель (и команда) быстрее обнаружит конфликтные места: например, Платёж не должен жить внутри сервиса Заказов, если он имеет собственные статусы, провайдера и требования безопасности.
Шаг 2. Потоки данных → подсистемы
Дальше — движение данных: откуда они приходят, что меняют, куда уходят, где нужен аудит.
По этим потокам естественно выделяются подсистемы:
- приём и валидация входящих данных;
- обработка бизнес‑правил;
- хранение и выдача данных;
- интеграции и уведомления.
Такое разбиение проще защищать: оно опирается на ответственность и маршруты данных, а не на «как привычнее».
Шаг 3. Предотвращение «всемогущего сервиса»
Неясный промпт часто приводит к одному большому сервису, который «делает всё»: и пишет в БД, и общается с внешними API, и считает скидки, и рассылает письма.
Ясный промпт фиксирует разделение: какие решения принимаются где (бизнес‑логика), какие данные где хранятся (источник истины), кто инициатор событий (оркестрация), кто только реагирует (подписчики). Это подталкивает к модульности и снижает связность.
Шаг 4. Ограничения → осознанные компромиссы
Хороший промпт привязывает архитектуру к реальности: сроки, бюджет, нагрузка, регуляторика, требования к хранению персональных данных.
Например, при жёстких сроках разумнее выбрать более простую топологию и отложить сложные паттерны; при регуляторных требованиях — заранее предусмотреть аудит, разграничение доступа и хранение чувствительных полей. В итоге цепочка выглядит так: ясно сформулированные цели и ограничения → выделенные доменные границы → потоки данных → подсистемы → минимально необходимая сложность.
Границы контекстов и разделение ответственности
Когда промпт описывает систему «в целом», команда начинает смешивать разные смыслы одних и тех же терминов. В результате архитектура расползается: данные дублируются, правила живут в нескольких местах, а изменения становятся дорогими.
Контекстные границы: где заканчивается процесс
Контекст — это участок системы, где слова имеют один и тот же смысл, а правила согласованы. Хороший промпт помогает провести границу там, где меняется бизнес‑цель или «источник истины». Например, «оформление заказа» и «выставление счёта» могут выглядеть как один поток, но часто это разные контексты: у них разные статусы, владельцы данных и сроки жизни объектов.
Практический тест: если два процесса требуют разных правил валидации для одного поля (например, адреса), это сигнал, что вы смешали контексты.
Контракты между модулями: события, команды, запросы
Чтобы границы не были формальными, в промпте стоит явно назвать типы взаимодействий:
- Команда: «Сделай X» (изменяет состояние в одном контексте).
- Событие: «X случилось» (уведомляет другие контексты без права «править назад»).
- Запрос: «Дай данные» (не меняет состояние).
Так вы заранее фиксируете, кто имеет право менять данные, а кто только реагирует.
Проверка на «перетекание ответственности»
Признак проблемы: один модуль одновременно «владеет» сущностью и обслуживает чужие правила (например, сервис заказов рассчитывает налог по правилам бухгалтерии). В промпте это проявляется фразами вроде «а ещё пусть он…» без уточнения владельца.
Вопросы для уточнения границ
- Что является источником истины для статуса (заказа/платежа/доставки)?
- Кто имеет право создавать и изменять сущность, а кто — только читать?
- Где живёт правило, если оно меняется чаще всего?
- Какие данные можно восстановить из событий, а какие нужно хранить как факт?
- Что должно происходить при конфликте: кто «побеждает»?
Ясный промпт → сильная модель данных
Хорошая модель данных редко рождается «из головы архитектора». Чаще она получается как прямое отражение чётко сформулированных требований: что именно хранить, зачем, кто этим пользуется и какие решения на этом будут приниматься.
От требований к сущностям, атрибутам и связям
Ясный промпт помогает быстро ответить на базовые вопросы моделирования:
- Какие объекты существуют в системе (сущности): «Заказ», «Платёж», «Доставка», «Клиент».
- Какие свойства важны (атрибуты): у «Платежа» — сумма, валюта, статус, способ, время.
- Как всё связано (связи и кратности): один «Заказ» может иметь несколько «Платежей», но «Платёж» относится к одному «Заказу».
Если в запросе есть роли и сценарии («менеджер отменяет заказ», «клиент возвращает товар»), становится ясно, где нужны отдельные сущности (например, «Возврат»), а где достаточно поля статуса.
Словарь терминов: единые определения
Один и тот же термин в бизнесе часто означает разное. Поэтому сильный промпт включает мини‑глоссарий:
- «Клиент»: физлицо или компания? Может ли иметь несколько аккаунтов?
- «Статус заказа»: фиксированный перечень? Пример значений:
new,paid,shipped,cancelled. - «Дата оплаты»: фактическая дата списания или дата подтверждения?
Это снижает риск сделать «правильную таблицу для неправильного смысла».
Инварианты и правила (то, что всегда истинно)
Чётко озвученные правила превращаются в ограничения и проверки: «сумма платежей не может превышать сумму заказа», «у отменённого заказа не может быть новых отгрузок», «валюта заказа неизменна после оплаты». Такие инварианты помогают выбрать транзакционные границы и даже типы данных.
Версионирование и миграции как следствие изменчивости
Если промпт заранее признаёт изменения («появятся подписки», «статусы расширятся», «нужно хранить историю изменений»), модель данных можно подготовить: добавить аудит (кто/когда изменил), справочники вместо жёстких перечислений, стратегию миграций и версионирование схемы. Это дешевле, чем «ломать» базу после запуска и переписывать интеграции.
Контракты API и интеграции: что должно быть сказано заранее
API‑контракт — это место, где «неясный промпт» превращается в реальную ломку интеграций. Чем точнее вы заранее проговариваете ожидания (форматы, статусы, ошибки, гарантии), тем стабильнее получается интерфейс между командами и сервисами — и тем меньше «внезапных» изменений в продакшене.
Как уточнения уменьшают ломку
Стабильный контракт появляется не из красивой схемы, а из ответов на простые вопросы: кто вызывает API, в каких сценариях, какие данные обязательны, что считается успехом, а что — ошибкой.
Например, если в промпте звучит «отдавай список заказов», этого мало. Нужно уточнить: пагинация обязательна? сортировка фиксированная? какие поля всегда есть, а какие могут отсутствовать? поддерживаются ли частичные обновления? Без этих деталей API часто «растёт» хаотично, а клиенты вынуждены подстраиваться под каждую итерацию.
Ошибки форматов: идентификаторы, временные зоны, валюты
Много проблем рождается на уровне форматов, потому что они кажутся очевидными.
- Идентификаторы: строка или число? глобально уникальные (UUID) или последовательные? допускается ли «скрытый» внутренний id? как выглядит ссылка на внешний объект?
- Время: всегда ли это ISO 8601? в UTC или в локальной зоне пользователя? что с переходом на летнее/зимнее время? как трактовать дату без времени?
- Деньги: decimal или integer в минимальных единицах (копейки/центы)? где хранится валюта (RUB/EUR)? как округлять и кто отвечает за курс?
Эти уточнения в промпте напрямую формируют модель данных и снижают количество «костылей» в интеграциях.
Идемпотентность, ретраи и обработка ошибок
Если клиент будет повторять запросы (а он будет — из‑за таймаутов и сетевых сбоев), контракт должен это выдерживать.
Уточните заранее:
- какие операции идемпотентны (например, POST /payments с Idempotency-Key);
- как долго хранится ключ идемпотентности;
- что возвращать при повторе: тот же результат или специальный статус;
- какие ошибки считаются временными (можно ретраить), а какие — окончательными.
Примеры критериев приёмки для API
Хороший промпт фиксирует «готово» измеримо:
- Статусы: 200/201 при успехе, 400 при ошибке валидации, 401/403 при доступе, 404 если ресурс не найден, 409 при конфликте, 429 при лимитах, 500/503 при сбоях.
- Коды ошибок: в теле ответа есть machine‑readable code (например, INVALID_CURRENCY), человекочитаемое сообщение и список полей с ошибками.
- SLA/SLO: например, p95 latency ≤ 300 мс для GET, доступность 99.9% в месяц, лимит 100 rps на токен.
Если эти пункты записаны до начала разработки, архитектурные решения (кэширование, очереди, ретраи, версионирование) становятся следствием требований, а не реакцией на инциденты.
Эксплуатация и надёжность: требования, которые часто забывают
Когда промпт описывает только «что должно получиться», архитектура почти неизбежно игнорирует «как это будет жить в реальности». Эксплуатационные требования редко звучат в первых обсуждениях, но именно они определяют, какие компоненты нужны, как хранить данные и где закладывать защиту от сбоев.
Нефункциональные требования, которые стоит формулировать прямо
В промпте полезно фиксировать измеримые ожидания: сколько пользователей и операций одновременно, какая допустимая задержка, какие окна обслуживания возможны.
Не менее важно заранее назвать требования по отказоустойчивости: сколько минут простоя приемлемо, нужен ли резервный контур, что считать «частичной деградацией» (например, поиск временно недоступен, но оформление заказа работает).
По безопасности лучше не ограничиваться фразой «должно быть безопасно». Уточняйте: какие роли и уровни доступа, где нужна двухфакторная аутентификация, какие данные должны шифроваться «на диске» и «в пути», как долго хранить ключи и кто ими управляет.
Наблюдаемость: какие вопросы задать в промпте
Чтобы система была управляемой, в запросе на проектирование стоит спросить:
- какие события обязательно логировать (вход, изменения данных, ошибки интеграций);
- какие метрики нужны бизнесу и эксплуатации (время ответа, доля ошибок, очередь задач);
- нужна ли трассировка запросов между сервисами и как связывать операции единым идентификатором.
Эти ответы напрямую влияют на выбор технологий, структуру логов, формат идентификаторов и даже модель данных.
Данные и приватность: минимизация, хранение, доступы, аудит
Ясный промпт должен перечислять категории данных (персональные, финансовые, технические), сроки хранения, требования к удалению и восстановлению, а также правила доступа: кто может читать, кто — изменять, и какие действия должны оставлять след в аудите.
Для российского рынка это часто включает и инфраструктурные ограничения: где физически размещаются данные и что недопустимо отправлять за пределы страны. Если вы работаете в подобных условиях, имеет смысл фиксировать это в «ограничениях» промпта сразу. Например, TakProsto.AI строится на инфраструктуре в России и использует локализованные/opensource LLM‑модели, поэтому требования к размещению данных и суверенности можно заложить как часть спецификации ещё до проектирования.
Сценарии отказов: что делать при недоступности зависимостей
Попросите модель предложить поведение при сбоях: таймауты и повторы, очереди вместо прямых вызовов, «заглушки» и кэш, режимы деградации. Например: «если платёжный провайдер недоступен — заказ создаётся со статусом “ожидает оплаты”, клиент получает понятное сообщение, повтор оплаты возможен позже без потери данных».
Чем точнее эти условия сказаны в промпте, тем меньше сюрпризов на продакшене — и тем меньше дорогих «пожарных» переделок.
Тестируемость и критерии готовности
Ясный промпт полезен не только для генерации решений, но и для проверки результата. Если в запросе заранее зафиксированы критерии готовности, архитектура становится «проверяемой»: появляются понятные границы модулей, измеримые результаты и меньше спорных трактовок на приёмке.
Критерии приёмки: Given/When/Then и короткие чек‑листы
Хороший промпт содержит не «сделай удобно», а наблюдаемое поведение.
Given пользователь авторизован
When он создаёт заказ с пустым адресом доставки
Then система возвращает ошибку VALIDATION_ERROR и список полей
Такие формулировки заставляют заранее решить: где происходит валидация, как выглядит ошибка, какие коды/типы используются, что логируется. Если вместо этого оставить «валидация должна быть», вы получите разный формат ошибок в разных местах — и хаос в тестах.
Тест‑кейсы из промпта: позитивные, негативные, граничные
В промпте полезно перечислить 6–10 сценариев, которые покрывают основную логику:
- позитивный: корректные данные → успешная операция;
- негативный: отсутствует обязательное поле → предсказуемая ошибка;
- граничный: максимальная длина строки, нулевые значения, часовые пояса, дубликаты;
- конкурентный: два запроса одновременно (идемпотентность, блокировки);
- деградационный: внешний сервис недоступен (ретраи/фолбэк).
Важно: это не «полный план тестирования», а минимальные маяки, от которых зависят модель данных и контракты API.
Трассируемость: требование → решение → тест → мониторинг
Если требование сформулировано чётко, его легко связать цепочкой:
- требование: «заказ нельзя оплатить дважды»;
- решение: идемпотентный ключ + уникальный индекс;
- тест: «повторный запрос возвращает тот же результат»;
- мониторинг: метрика повторов/коллизий + алерт на рост.
Так вы заранее понимаете, что «готово» — это не только «работает у меня», но и наблюдается в эксплуатации.
Когда стоит приложить fixtures прямо в промпт
Примеры данных (fixtures) полезны, когда важно договориться о форматах и краевых случаях: валюты, даты, статусы, локали, вложенные структуры.
{
  "order_id": "ord_123",
  "items": [{"sku": "A-1", "qty": 2, "price": 199.90}],
  "currency": "RUB",
  "delivery": {"address": "", "slot": "2025-01-10T10:00:00+03:00"}
}
Один такой пример часто экономит часы обсуждений и делает архитектурные решения проверяемыми с первого дня.
Поддерживаемость: связь между точностью запроса и техдолгом
Поддерживаемость — это не «красивый кодинг», а способность системы меняться без постоянных аварий и переписываний. И начинается она раньше программирования: с того, насколько ясно сформулированы требования к системе и что именно вы попросили спроектировать.
Как неясность порождает «быстрые костыли» и рост техдолга
Когда промпт размытый (например, «сделай удобный кабинет пользователя»), архитектура часто выбирается по принципу «лишь бы работало»: добавляются поля «на всякий случай», в модель данных попадают дубли, а бизнес‑правила размазываются между слоями.
Такие решения дают быстрый результат, но делают изменения дорогими: каждое новое требование ломает старые допущения, тесты становятся хрупкими, а контракты API меняются хаотично. В итоге неясность промпта превращается в предсказуемые ошибки требований и накопленный техдолг.
Компромиссы: что допустимо, а что ломает развитие
Допустимые компромиссы — те, что ограничены по времени и явно описаны: временная таблица, упрощённая валидация, одно интеграционное событие вместо шины.
Опасные компромиссы — те, что меняют смысл данных и границы контекстов: хранить несколько источников истины, смешивать статусы разных процессов в одном поле, «протаскивать» внутренние сущности наружу через контракты API. Это почти гарантированно бьёт по поддерживаемости и качеству архитектуры.
Документация решений: ADR и короткие заметки «почему так»
Чтобы система оставалась понятной через полгода, фиксируйте ключевые решения в ADR (Architecture Decision Record): что решили, какие альтернативы были, почему выбрали именно так, какие последствия приняли.
Даже 10–15 строк про «почему эта модель данных такая» или «почему интеграция асинхронная» экономят часы обсуждений и уменьшают риск тихих поломок при изменениях.
Метрики поддерживаемости, на которые стоит смотреть
Полезно измерять не абстрактное «качество», а наблюдаемые признаки:
- сложность и размер изменений (сколько файлов/модулей затрагивает типичная правка);
- связность: сколько компонентов нужно согласованно обновлять;
- скорость изменений: lead time от запроса до релиза;
- стабильность контрактов API: частота несовместимых изменений.
Чем точнее промпт как мини‑техническое задание, тем проще удерживать эти метрики в здоровых пределах — и тем дольше архитектура остаётся «живой», а не обрастает вынужденными костылями.
Практический шаблон: как писать промпты для проектирования
Хороший промпт для проектирования — это не «попросить архитектуру», а дать модели (и команде) мини‑ТЗ, чтобы ответы были проверяемыми и приводили к конкретным решениям: границы контекстов, сущности, события, интеграции и критерии готовности.
Шаблон промпта (как мини‑ТЗ)
Скопируйте и заполняйте как форму — это экономит часы уточнений и снижает риск разъехавшихся ожиданий.
- Цель: какую бизнес‑проблему решаем и как измеряем успех (метрика/порог).
- Пользователи и роли: кто пользуется, какие права, кто админ.
- Ключевые сценарии: 5–10 пользовательских историй «когда… я хочу… чтобы…».
- Данные: какие сущности нужны, что является источником истины, пример полей (без деталей БД).
- Интеграции: внешние системы, частота обмена, кто инициатор, требования к идемпотентности.
- Ограничения: сроки, бюджет, регуляторика, офлайн/онлайн, SLA, объёмы.
- Нефункциональные требования: безопасность, аудит, восстановление, наблюдаемость.
- Приёмка: критерии готовности, что должно быть протестировано, какие артефакты на выходе (например: схема домена, список API‑контрактов, риски).
Если вы используете vibe‑coding платформу, имеет смысл добавить ещё один пункт:
- Ожидания по поставке: нужен ли экспорт исходников, развёртывание и хостинг, собственный домен, политика откатов.
Это важно, потому что способ поставки влияет на архитектурные решения не меньше, чем стек. Например, в TakProsto.AI доступны экспорт исходного кода, деплой/хостинг, подключение кастомных доменов, а также снапшоты и rollback — и эти возможности удобно заранее обозначить в «ограничениях» и «приёмке».
Уточняющие вопросы перед стартом
- Что считаем «ошибкой» для пользователя и для бизнеса (и как её обрабатываем)?
- Какие данные обязаны быть консистентными сразу, а где допустима задержка?
- Кто может менять справочники/настройки и нужен ли аудит изменений?
- Какие пиковые нагрузки и что важнее: скорость, стоимость или точность?
- Какие интеграции нестабильны и как система должна деградировать?
- Какие отчёты/выгрузки нужны и кто их потребитель?
«Плохой vs хороший» пример (без кода)
Плохо: «Спроектируй систему бронирования и базу данных для сервиса аренды.»
Хорошо: «Нужно спроектировать сервис аренды переговорных для компании на 2 000 сотрудников. Роли: сотрудник, офис‑менеджер, админ. Сценарии: поиск комнат по вместимости и оборудованию, бронирование с подтверждением, отмена, конфликт бронирований, отчёт по загрузке. Данные: комнаты, оборудование, бронирования, пользователи, правила доступа. Интеграции: календарь компании (двусторонняя синхронизация раз в минуту), SSO. Ограничения: 10 000 запросов/мин в пике, аудит действий обязателен, хранение данных 3 года. Приёмка: диаграмма доменных сущностей, границы контекстов, список API‑эндпоинтов и событий, риски и допущения.»
Рекомендация по процессу
Проводите совместную сессию уточнения (продукт + аналитик + архитектор) на 30–60 минут, затем фиксируйте артефакты: заполненный шаблон промпта, список допущений, вопросы без ответа и критерии приёмки. Это превращает «разговор с моделью» в управляемый процесс, а не в лотерею.
В командах, которые активно прототипируют, полезно дополнительно договориться о «точках фиксации»: после первого рабочего прототипа зафиксировать допущения и решения, а затем двигаться итерациями. Здесь хорошо помогает дисциплина снапшотов/откатов: когда можно вернуть состояние системы к стабильной версии, проще экспериментировать без накопления хаоса.
Итоги и чек‑лист перед началом разработки
Ясность промпта — это не «красивый текст», а способ заранее зафиксировать решения, которые потом неизбежно проявятся в архитектуре: границы модулей, модель данных, контракты интеграций и правила эксплуатации. Чем точнее формулировка, тем меньше скрытых допущений у команды — и тем ниже риск переделок.
Краткое резюме: что сильнее всего влияет на архитектуру
Больше всего на качество архитектуры обычно влияют четыре элемента промпта:
- Цель и критерии успеха (как поймём, что работает).
- Контекст и ограничения (кто пользователи, объёмы, сроки, бюджет, регуляторика).
- Границы ответственности (что делает система, а что — внешние сервисы/люди).
- Данные и интеграции (какие сущности, источники, формат обмена, частота, ошибки).
Мини‑чек‑лист перед передачей запроса в работу
Проверьте, что в запросе явно указано:
- Сценарии: 3–5 ключевых пользовательских задач и исключения.
- Выходы: какие результаты нужны (экраны, отчёты, API, события).
- Сущности: словарь терминов и минимальная модель данных (что хранится и почему).
- Контракты: входные/выходные форматы, коды ошибок, версии.
- НФТ: производительность, доступность, безопасность, аудит, хранение.
- Готовность: тест‑кейсы, метрики качества, что считается «сдано».
Куда двигаться дальше
Следующий шаг — перевести промпт в короткое, проверяемое ТЗ: таблица требований, список допущений, риски и план оценки (спайк/прототип).
Если вам нужно быстро прикинуть стоимость и варианты реализации, полезно заранее обсудить рамки на /pricing.
Больше практических материалов и шаблонов можно найти в /blog.
FAQ
Почему ясность промпта влияет на архитектуру, а не только на «красоту формулировки»?
Ясный промпт фиксирует ожидания: цель, контекст, ограничения и критерии качества. Если эти вещи не названы, команда/модель заполняют пробелы допущениями, которые потом превращаются в дорогие архитектурные решения (границы сервисов, формат событий, контракты API).
Какая минимальная структура промпта, чтобы он работал как спецификация?
Используйте структуру «мини‑ТЗ»:
- Цель: какая бизнес‑проблема и метрика успеха.
- Контекст: роли, процессы, источники данных.
- Ограничения: сроки, бюджет, стек, хранение данных, регуляторика.
- Критерии качества: задержки, доступность, аудит, безопасность.
На выходе просите конкретные артефакты: список сущностей, API‑контракты, допущения и открытые вопросы.
Как превратить размытые фразы («сделайте быстро», «должно быть удобно») в полезные требования?
Сделайте требования проверяемыми:
- Заменяйте «быстро/удобно/надёжно» на числа и условия (p95 latency, доступность, RPO/RTO).
- Указывайте пики нагрузки и рост.
- Фиксируйте, что считать ошибкой и как система должна реагировать.
Если чисел пока нет — явно пишите «временно» и просите модель предложить диапазоны и риски.
Зачем в промпте нужен словарь терминов и что туда включать?
Добавьте мини‑глоссарий прямо в промпт:
- «Клиент» — это компания, человек или аккаунт?
- «Заказ» — что считается созданием/завершением?
- «Дата оплаты» — время списания или подтверждения?
И попросите выявить конфликтные термины и предложить единые определения. Это снижает риск дублирования сущностей и «полей на всякий случай».
Какие вопросы в промпте помогают быстрее построить сильную модель данных?
Опишите:
- ключевые сущности и жизненные циклы (статусы, переходы);
- кто является источником истины по каждой сущности;
- 5–10 сценариев (включая отмены, возвраты, конфликты).
Полезная формулировка: «перечисли сущности, атрибуты, связи и инварианты (что всегда должно быть истинно)».
Как в промпте правильно задать границы ответственности между модулями и внешними системами?
Явно назовите границы:
- что система делает сама, а что делает человек/внешний сервис;
- кто имеет право изменять данные, а кто только читать;
- где находится «истина» и кто владеет справочниками.
Попросите результат в виде таблицы ответственности (RACI или простой список «владелец/читатель/инициатор»).
Как заранее зафиксировать контракты между контекстами: команды, события, запросы?
Попросите описать взаимодействия тремя типами:
- Команды (изменяют состояние в одном контексте).
- События (сообщают, что факт произошёл).
- Запросы (только чтение).
И добавьте правило: «событие не даёт права менять чужие данные назад». Так проще избегать «всемогущего сервиса» и размытых границ.
Что обязательно уточнять в промпте про API, чтобы интеграции не «ломались»?
Зафиксируйте в промпте:
- форматы полей (время: ISO 8601 и UTC/локаль; деньги: integer в минимальных единицах или decimal; идентификаторы: UUID/sequence);
- пагинацию/сортировки/фильтры;
- правила ошибок: HTTP‑статусы + machine‑readable code + список полей.
Отдельно попросите указать стратегию версионирования (например, /v1/... или заголовки).
Как описывать идемпотентность и ретраи в промпте, чтобы не получить дубли операций?
Укажите:
- какие операции должны быть идемпотентными;
- как передаётся ключ (например,
Idempotency-Key), сколько хранится; - что возвращать при повторе (тот же результат/тот же ресурс);
- какие ошибки можно ретраить, а какие нет.
Это сразу влияет на уникальные индексы, транзакционные границы и обработку повторов.
Какие нефункциональные требования и наблюдаемость стоит явно запросить в промпте?
Добавьте эксплуатационные ожидания:
- какие события логировать (вход, изменения, ошибки интеграций);
- метрики (latency, доля ошибок, длина очередей, бизнес‑счётчики);
- корреляционный идентификатор для трассировки;
- сценарии деградации при недоступности зависимостей.
Полезно просить результат как чек‑лист «логирование/метрики/алерты» и перечень рисков. См. также: /blog.